תקציר מנהלים
צוותי פיתוח רבים מצליחים להרים הוכחת היתכנות (POC) מרשימה של סוכני AI בתוך ימים ספורים. אך ברגע שהמערכת עולה לאוויר ופוגשת משתמשי אמת, היא מתחילה לסבול מחוסר יציבות, לולאות קריאה מיותרות, וזליגת הקשר (Context Drift). הניסיון לפתור בעיות אלו דרך כתיבת פרומפטים מורכבים יותר ("Prompt Engineering") או הגדלת חלון הקונטקסט נתקל מהר מאוד במגבלות הנדסיות.
במאמר זה ננתח את אתגרי המעבר לפרודקשן, ונציג כיצד שילוב של תורת הגרפים, בקרת זרימה דטרמיניסטית, ופרוטוקולי תקשורת תקניים מסייע לבנות מערכות סוכנים סקלאביליות ואמינות יותר.
1. ניתוח מקרה: כשל חלקי, התאוששות ואידמפוטנטיות
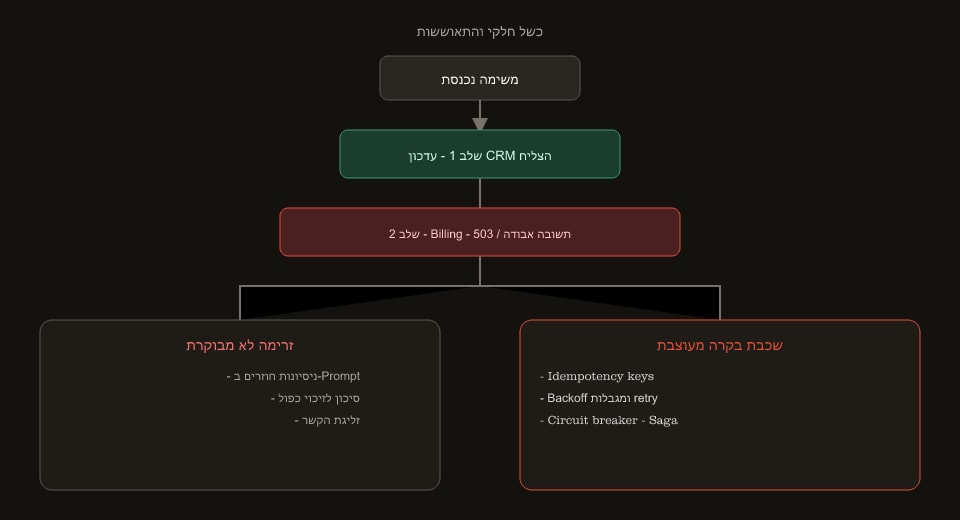
נתבונן בתרחיש נפוץ במערכת תפעולית הכוללת משימה מורכבת בת שני שלבים:
- המשימה: "עדכן את כתובת המשלוח של הלקוח ובצע זיכוי על דמי המשלוח".
- צעד 1: הסוכן פונה בהצלחה ל-API של ה-CRM ומעדכן את הכתובת.
- צעד 2 (הכשל): הסוכן מנסה להפעיל את כלי הזיכוי (Billing API), אך השרת החיצוני מחזיר שגיאת תקשורת זמנית (
503 Service Unavailable), או שהזיכוי מבוצע בפועל אך התגובה מהשרת אובדת בדרך.
הפתרון ההנדסי: שכבת בקרה רב-שכבתית
כדי להבטיח יציבות במצבי כשל חלקי, הארכיטקטורה חייבת להפריד בין התנהגות המודל לבין אכיפת כללי השרת:
- מנגנון הגנה מפני ביצוע כפול: שגיאת
503 Service Unavailableאו אובדן תשובה ברשת אינם מוכיחים שהפעולה לא בוצעה בפועל בצד השרת. לכן, אין להניח שניתן לבצע את הקריאה מחדש בבטחה ללא מנגנון מובנה. כל קריאה לפעולה בלתי הפיכה צריכה להיות מוגנת באמצעות מנגנון שמונע ביצוע כפול, כגון מפתח אידמפוטנטיות (Idempotency Key) המלווה את הניסיונות החוזרים, כאשר ה-API תומך בכך. במידה והשרת אינו תומך במפתחות אידמפוטנטיים, נדרשת בדיקת מצב (State Check) או תהליך ליישור קו (Reconciliation) לפני ייזום עסקה נוספת. - ניהול מצב ביניים ופעולת פיצוי (Compensating Transaction): ברגע שצעד 1 הושלם וצעד 2 נכשל סופית, המערכת שומרת את ה-State במצב ביניים מוגדר. אופן הטיפול תלוי בכללים העסקיים (Domain Logic): במקרים מסוימים נכון להשאיר את הכתובת המעודכנת ולהשלים את הזיכוי בנפרד (למשל דרך תור משימות או התערבות אנושית), ובאחרים נדרשת פעולת פיצוי (כגון ביטול עדכון הכתובת במסגרת Saga Pattern).
- Exponential Backoff & Retry Limit: מנגנון הניסיונות החוזרים מוגבל במספר ניסיונות קשיח ובהשהיה עולה, ומנוהל מחוץ לחלון ההקשר של המודל.
- Circuit Breaker: במידה ושירות ה-Billing נכשל באופן עקבי לאורך זמן, ה-Circuit Breaker נפתח ומפסיק זמנית את הקריאות אליו כדי למנוע עומס מיותר על השירות הלקוי.
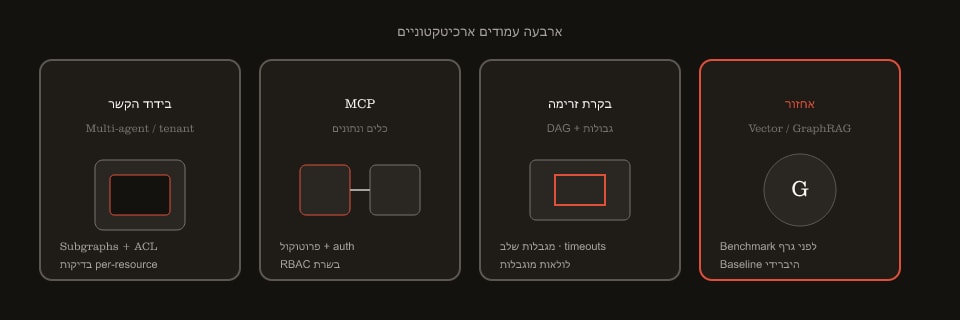
2. ארבעת עמודי התווך הארכיטקטוניים: ניתוח פשרות (Trade-offs)
א. אחזור מידע: Vector DB מול GraphRAG
- אחזור וקטורי (Vector Search): פתרון מצוין, מהיר וזול לאחזור פסקאות דומות סמנטית. עם זאת, הוא עשוי להתקשות בשאלות גלובליות הדורשות חיבור בין ישויות מרוחקות, הבנת היררכיות או סיכום קורפוס רחב.
- GraphRAG: ניצול גרפי ידע (Knowledge Graphs) עשוי לשפר את אחזור המידע בשאלות המחייבות מיפוי קשרים מורכב בין ישויות או סיכום נושאים המתפרסים על פני מסמכים רבים.
- ה-Trade-off ההנדסי: GraphRAG אינו תחליף אוטומטי לחיפוש וקטורי. הוא כרוך בעלויות אינדוקס, בניית גרף ותחזוקה גבוהות משמעותית. המלצה הנדסית: לפני מעבר לארכיטקטורה מבוססת גרפים, יש לבצע השוואה (Benchmarking) מול Baseline של חיפוש וקטורי או היברידי על מערך שאלות מייצג.
ב. בקרת זרימה: DAGs ומגבלות זרימה
- צמצום מסלולים לא צפויים: מודל זרימה המבוסס על גרף מכוון ללא לולאות (DAG) מאפשר להגדיר סדר ביצוע ותלויות בין שלבים, ובכך לצמצם מסלולי ביצוע לא צפויים.
- הבהרה ארכיטקטונית: DAG אינו מבטיח בפני עצמו שהמערכת כולה תהיה נטולת לולאות (רכיב חיצוני או מעטפת הקוד יכולים להפעיל תהליך מחדש). כדי למנוע לולאות ברמת המערכת נדרשים גם מגבלות על מספר צעדים, תנאי עצירה מפורשים, תקציב זמן (Timeout) וניהול ניסיונות חוזרים. בתהליכים הדורשים איטרציה, יש להשתמש בלולאות מבוקרות עם תנאי יציאה מוגדרים.
ג. תקשורת וכלים: ארכיטקטורת MCP (Model Context Protocol)
- ממשק אחיד לאינטגרציה: פרוטוקול MCP (שפותח ע"י Anthropic) מספק דרך תקנית לחבר יישומי AI (Hosts) לכלים ולמקורות מידע (Servers). הפרוטוקול מסייע להפחית את הצורך באינטגרציות ייעודיות (Ad-hoc) ומשפר את המודולריות של המערכת, אם כי מידת ההפרדה בפועל תלויה באיכות המימוש.
- הבחנה מפורשת בין תקנון אבטחה לבקרות אבטחה: MCP מגדיר את *פרוטוקול התקשורת והממשק*, אך אינו מבטיח בפני עצמו הרשאות נכונות או בידוד נתונים. אבטחת המערכת תלויה במימוש בפועל של אימות זהויות (Authentication), הרשאות ברמת המשאב (RBAC), ניהול הטוקנים, ובקרות בצד השרת למניעת התקפות Prompt Injection.
ד. בידוד הקשר (Context Isolation)
- הסכנה: בסביבות מרובות סוכנים (Multi-Agent Systems) או במערכות Multi-tenant, זליגת הקשר עלולה להוביל לחשיפת מידע רגיש או לזיהום זיכרון הסוכן.
- פתרון עומק: חלוקת הזיכרון לתת-גרפים (Subgraphs) מבודדים היא כלי עזר, אך אינה מספיקה. נדרשת בקרת גישה קשיחה בצד השרת (Server-side Access Control) המאמתת את הרשאות המשתמש מול כל משאב בנפרד לפני שהטקסט מועבר למודל.
3. מדדי הערכה לפרודקשן (Production Evaluation Metrics)
כדי להעריך את אמינות המערכת מעבר לבדיקות ידניות, מומלץ לחבר את מערך ה-Observability למדדים הכמותיים הבאים:
| מדד (Metric) | איך למדוד נכון |
|---|---|
| Task Success Rate | שיעור המשימות שהושלמו בהצלחה לפי קריטריונים מוגדרים מראש, על מערך בדיקות מייצג. |
| Output Correctness & Quality | אחוז התשובות והפעולות שנמצאו נכונות מבחינה עסקית ומהותית (ולא רק ללא שגיאות טכניות). |
| Tool Failure Rate | שיעור קריאות הכלים שנכשלו, תוך הפרדה בין שגיאות זמניות (5xx) לקבועות (4xx). |
| Retry & Recovery Rate | שיעור הקריאות שהצריכו ניסיון נוסף, לצד שיעור הכשלים שהמערכת התאוששה מהם ללא התערבות אנושית. |
| Cost per Successful Task | העלות הכוללת בפועל למשימה שהושלמה בהצלחה (עלויות טוקנים במודל, תשתיות וקריאות לכלים). |
| Latency Profile | חציון ואחוזונים גבוהים של זמן השלמת המשימה (P50, P95, P99). |
4. מקורות והרחבה מקצועית
- Model Context Protocol (MCP) Specification & Security Considerations: https://modelcontextprotocol.io/specification ו-https://modelcontextprotocol.io/docs/concepts/security — המפרט הטכני הרשמי של הפרוטוקול והנחיות האבטחה לחיבור שרתים, אימות וניהול הרשאות.
- From Local to Global GraphRAG (Microsoft Research): https://arxiv.org/abs/2404.16130 — מחקר המציג את היתרונות והמגבלות של אחזור מבוסס גרף בשאלות סיכום גלובליות על פני אוספי מסמכים.
סיכום: אמינות היא תכונה ארכיטקטונית
העברת סוכני AI ל-Production אינה מתמצה בשיפור הפרומפטים או בבחירת מודל חזק יותר. מערכות אמינות דורשות ניהול מצב מפורש (Explicit State Management), ריצה מתוחמת, גישה מבוקרת לכלים, מנגנוני התאוששות מכשלים והערכה מדידה.
טכנולוגיות כמו אחזור מבוסס גרפים, מכונות מצבים ופרוטוקולים דוגמת MCP מספקות מענה לאתגרים ארכיטקטוניים ספציפיים, אך אף אחת מהן אינה פתרון קסם אוניברסלי. התכנון הנכון תלוי באופי המשימה, בפרופיל הסיכון שלה, במגבלות התפעוליות ובנתונים הנאספים מבדיקות בפרודקשן.
עבור צוותי פיתוח, היעד אינו לבטל לחלוטין את אי-הודאות של המודל, אלא לבנות מערכת שיודעת לתחום את אי-הודאות הזו, לזהות כשלים בזמן, להתאושש בצורה בטוחה ולספק תצפיתיות מספקת לביצועיה.